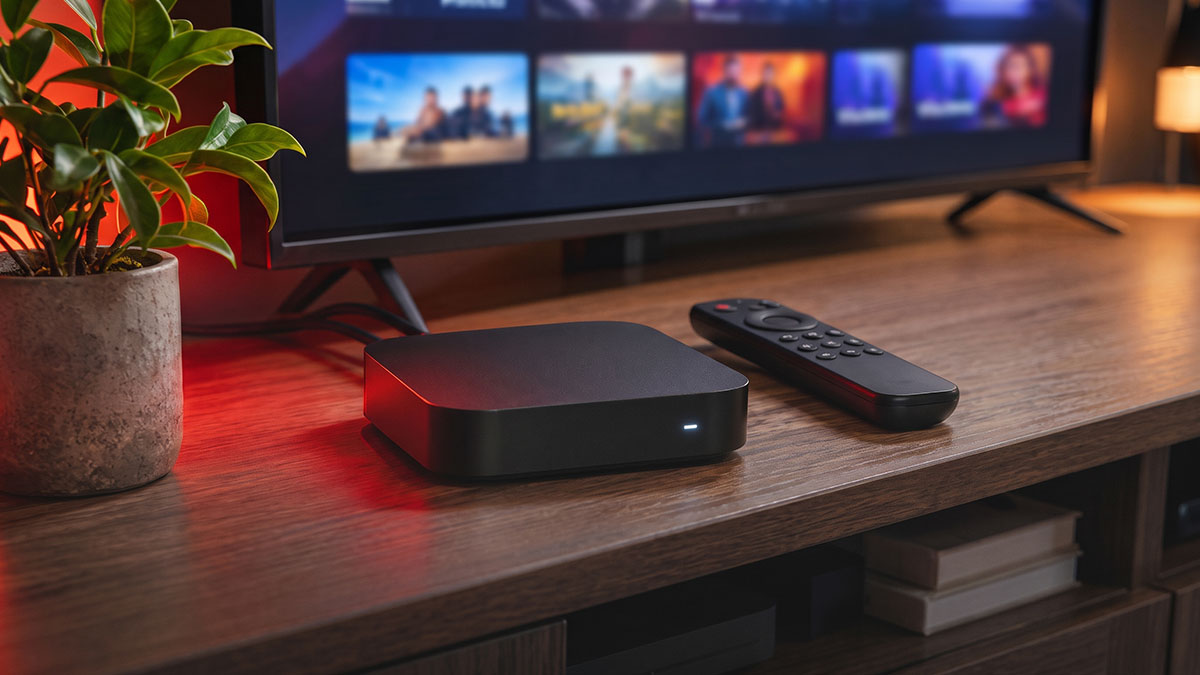
Google Tehdit Analiz Grubu, Videostrong Technology tarafından geliştirilen XCPE arka kapısının 1 milyon 472 bin 554 Android cihazı etkilediğini açıkladı. Zararlı yazılım, kullanıcı tarafından yüklenmek yerine fabrikada sistem yazılımına gömüldü.
android.uid.system yetkisiyle çalışan x.cpe veya com.oemservice paketleri, cihazın /oem/ bölümüne gizleniyor. Bileşen sıfırlama ve yeniden başlatma sonrasında kendini yeniden yükleyebilirken, uzaktaki sunucudan ek zararlı modüller indirilebiliyor.
TrendAI'nin 3 Haziran ile 1 Ekim 2026 arasındaki ölçümlerinde 206 farklı modeldeki toplam 1 milyon 472 bin 554 cihaz ağa bağlandı. Türkiye'de 32 bin 532 cihaz tespit edilirken ülke küresel etki sıralamasında 11. basamağa yerleşti.
Synthient, 2025 yılı sonunda temin edilen MECOOL KM9PRO Max modelinde com.oemservice arka kapısını tespit etti. Türkiye'de NEXT'in sunduğu KM2, KM2 Plus ve KM6 Deluxe modelleri de riskli seri içinde bulunuyor; NEXT etiketli cihazlarda XCPE varlığı bağımsız olarak doğrulanmadı.
Salдırganlar ekranı izleyebiliyor, sanal tuş komutları gönderebiliyor, hesap bilgileri ile sistem kayıtlarını dışarı aktarabiliyor ve cihazları proxy olarak kullanabiliyor. Zararlı modüller güvenlik araçlarını engelleme, görünmez reklam üretme ve bant genişliğini tüketme işlevleri de taşıyor.
Google, Videostrong Technology ile ticari ortaklığını feshettiğini ve şirketin sertifikalı ürün üretmesini, pazarlamasını veya başka üreticilere yazılım satmasını yasakladığını açıkladı. XCPE ağının altyapısı kapatılsa bile cihazlardaki arka kapıyı kaldırmak için ağ bağlantısını kesmek, yönlendiriciyi güncellemek, parolaları değiştirmek ve güvenli yazılımlı cihaz talep etmek gerekiyor.
Kaynak: Karar